Cách bảo mật tài khoản Facebook cho đội marketing là thiết lập nhiều lớp bảo vệ quanh cả con người lẫn tài sản kinh doanh: profile cá nhân, Page, Business Portfolio, tài khoản quảng cáo, Instagram, pixel và phương thức thanh toán. Năm 2026, đội marketing không nên coi bảo mật là việc riêng của từng nhân sự, vì một tài khoản cá nhân bị chiếm quyền có thể kéo theo mất quyền Page, đổi ngân sách quảng cáo hoặc thêm người lạ vào doanh nghiệp. Cách làm đúng là kết hợp xác thực mạnh, phân quyền tối thiểu, rà soát định kỳ và kịch bản phản ứng rõ ràng.
I. Vì sao bảo mật Facebook của đội marketing phải bắt đầu từ tài sản kinh doanh, không chỉ từ một tài khoản cá nhân
Với người dùng cá nhân, mất tài khoản Facebook thường là mất danh bạ, tin nhắn hoặc quyền đăng bài. Với đội marketing, hậu quả có thể rộng hơn nhiều: Page bị đổi quyền, tài khoản quảng cáo bị tiêu ngân sách, pixel bị gỡ khỏi website, Instagram bị ngắt kết nối, hoặc phương thức thanh toán bị dùng cho chiến dịch lạ. Vì vậy, câu hỏi đầu tiên không phải là “ai đang biết mật khẩu?”, mà là “những tài sản nào đang phụ thuộc vào từng người?”.
1.1. Liệt kê tài sản trước khi chỉnh bảo mật
Trước khi triển khai cách bảo mật tài khoản Facebook cho đội marketing, hãy lập một bảng kiểm kê. Tối thiểu cần có: profile cá nhân của người quản trị, Page, Business Portfolio, tài khoản quảng cáo, Instagram liên kết, pixel, catalog, phương thức thanh toán, email đăng nhập, email khôi phục và số điện thoại nhận mã. Nếu đội có agency, freelancer hoặc nhân sự thời vụ, cần ghi rõ họ truy cập tài sản nào, qua tài khoản nào và thời hạn đến bao giờ.
Kinh nghiệm thực tế là nhiều đội chỉ phát hiện lỗ hổng khi có sự cố: người cũ vẫn còn quyền, freelancer từng chạy chiến dịch vẫn giữ quyền quảng cáo, hoặc một email cá nhân yếu lại là chìa khóa khôi phục tài khoản admin. Bảo mật tốt bắt đầu bằng việc nhìn thấy đầy đủ bản đồ quyền truy cập.

1.2. Phân loại mức rủi ro theo vai trò
Không phải ai trong đội cũng cần cùng một lớp quyền. Admin doanh nghiệp, trưởng nhóm performance và người giữ phương thức thanh toán là nhóm rủi ro cao. Content, inbox, thiết kế, cộng tác viên livestream hoặc freelancer theo chiến dịch thường chỉ cần quyền theo tác vụ. Khi phân loại đúng, đội sẽ biết ai bắt buộc dùng passkey hoặc security key, ai chỉ cần ứng dụng xác thực và ai không bao giờ được cấp full control.
II. Checklist bảo mật nền tảng: 2FA, passkey hoặc security key, cảnh báo đăng nhập và email khôi phục
Lớp nền của bảo mật là tài khoản cá nhân của từng người có quyền. Nếu profile cá nhân bị chiếm, kẻ tấn công có thể lợi dụng quyền đã được cấp trong Page hoặc Business Portfolio. Meta khuyến nghị dùng các tính năng như xác thực hai yếu tố và cảnh báo đăng nhập; Facebook Help Center cũng có hướng dẫn về bảo mật tài khoản Facebook.
2.1. Điều kiện chuẩn bị trước khi bật bảo mật
- Mỗi người dùng một tài khoản cá nhân thật, không dùng chung nick đội nhóm.
- Email đăng nhập phải thuộc quyền kiểm soát của cá nhân hoặc doanh nghiệp, đã bật xác thực hai yếu tố.
- Số điện thoại khôi phục còn hoạt động, không dùng SIM rác hoặc số đã bàn giao cho người khác.
- Thiết bị làm việc có khóa màn hình, cập nhật hệ điều hành và trình duyệt.
- Có ít nhất một người dự phòng trong vai trò quản trị cao, nhưng không mở rộng quyền này cho nhiều người.
2.2. Chọn phương thức xác thực theo mức quan trọng
Với admin cao nhất, nên ưu tiên passkey hoặc khóa bảo mật vật lý. Meta đã giới thiệu passkey cho Facebook và cho biết người dùng có thể quản lý passkey trong Accounts Center; passkey giúp đăng nhập bằng vân tay, khuôn mặt hoặc mã khóa thiết bị thay cho việc nhập mật khẩu ở nhiều tình huống (Meta Newsroom về passkeys). Với security key, Facebook Help Center nêu rõ người dùng có thể thêm khóa U2F hoặc FIDO2 trong phần Password and security của Accounts Center (hướng dẫn thêm security key).
Với media buyer và người có quyền quảng cáo, nên dùng ứng dụng xác thực hoặc passkey nếu thiết bị hỗ trợ. SMS vẫn tốt hơn không có xác thực hai yếu tố, nhưng không nên là lựa chọn chính cho admin quan trọng vì rủi ro mất SIM, chuyển hướng số hoặc lộ mã. CISA cũng khuyến nghị doanh nghiệp yêu cầu xác thực đa yếu tố và chuyển dần sang hình thức chống phishing tốt hơn (CISA về MFA).

2.3. Tự kiểm tra sau khi thiết lập
- Vào Accounts Center, kiểm tra mục mật khẩu và bảo mật.
- Xác nhận 2FA đang bật cho tài khoản Facebook và Instagram liên quan.
- Kiểm tra danh sách thiết bị đang đăng nhập, đăng xuất thiết bị lạ.
- Bật cảnh báo đăng nhập để nhận thông báo khi có truy cập bất thường.
- Thử quy trình khôi phục trên giấy: nếu mất điện thoại, ai có khóa dự phòng, mã dự phòng hoặc thiết bị tin cậy?
Nếu một người không thể trả lời cách khôi phục an toàn khi mất điện thoại, đội chưa hoàn tất bảo mật. Lỗi phổ biến là bật 2FA xong nhưng không lưu mã dự phòng, đổi máy nhưng quên chuyển ứng dụng xác thực, hoặc để email khôi phục dùng chung mật khẩu với Facebook.
III. Phân quyền Page và Meta Business Suite theo nguyên tắc chỉ cấp đúng quyền cần dùng
Phân quyền là phần dễ bị xem nhẹ nhất. Nhiều đội cấp quyền full control cho nhanh, nhất là khi cần agency xử lý gấp. Nhưng theo mô tả của Facebook về Page access, người có full control có thể quản lý cài đặt, cấp hoặc gỡ quyền người khác, thậm chí loại người đang quản lý Page. Trong khi đó, task access chỉ cho phép xử lý các nhóm việc như nội dung, tin nhắn, quảng cáo hoặc insight trong công cụ quản lý (Facebook Help Center về Page access).
3.1. Ma trận quyền gợi ý cho đội marketing
| Vai trò | Quyền nên cấp | Không nên cấp |
|---|---|---|
| Chủ doanh nghiệp hoặc quản trị chính | Full control, passkey/security key bắt buộc | Không dùng tài khoản này cho thao tác hằng ngày nếu không cần |
| Trưởng marketing | Quản lý Page, tài sản quảng cáo cần thiết | Không giữ mọi phương thức thanh toán nếu đã có finance phụ trách |
| Media buyer | Quyền quảng cáo, xem insight, pixel cần dùng | Không cấp quyền xóa Page hoặc thêm admin mới |
| Content, inbox | Tạo nội dung, trả lời tin nhắn, bình luận | Không cấp quyền thanh toán hoặc full control |
| Agency/freelancer | Quyền theo tài sản và thời hạn chiến dịch | Không cấp admin cá nhân nếu có thể dùng quyền đối tác/tác vụ |
3.2. Nguyên tắc hai người giữ quyền cao
Một doanh nghiệp không nên chỉ có một admin duy nhất, vì mất quyền truy cập sẽ rất khó xử lý. Nhưng cũng không nên có quá nhiều người giữ full control. Thực tế hợp lý là có hai người tin cậy, thuộc nội bộ doanh nghiệp, có xác thực mạnh và email khôi phục an toàn. Các vai trò còn lại dùng quyền theo nhiệm vụ. Khi cần xử lý việc đặc biệt, có thể nâng quyền tạm thời rồi hạ xuống sau khi xong.

IV. Quy trình thêm, rà soát và thu hồi quyền cho nhân sự, agency và freelancer
Bảo mật không phải là một lần thiết lập rồi để đó. Đội marketing thay đổi liên tục: thêm nhân sự mới, đổi agency, chạy chiến dịch ngắn hạn, thuê người inbox ngoài giờ. Nếu không có quy trình, quyền truy cập sẽ phình ra theo thời gian.
4.1. Quy trình thêm người mới
- Xác định người đó cần làm việc gì: đăng bài, trả lời tin nhắn, chạy ads, xem số liệu hay quản lý tài sản.
- Kiểm tra tài khoản cá nhân đã bật 2FA, email khôi phục an toàn và không dùng chung với người khác.
- Cấp quyền thấp nhất đủ làm việc, ưu tiên task access hoặc quyền theo tài sản cụ thể.
- Ghi lại ngày cấp quyền, người duyệt, phạm vi quyền và ngày cần rà soát.
- Với freelancer/agency, đặt lịch thu hồi ngay từ lúc bắt đầu hợp đồng.
4.2. Lịch rà soát quyền nên duy trì
Với đội nhỏ, nên rà soát mỗi tháng một lần. Với đội chạy ngân sách lớn hoặc có nhiều cộng tác viên, nên kiểm tra theo tuần hoặc sau mỗi chiến dịch. Các thời điểm bắt buộc rà soát là: nhân sự nghỉ việc, đổi vị trí, kết thúc hợp đồng agency, đổi thẻ thanh toán, thêm Page mới, tạo tài khoản quảng cáo mới hoặc có cảnh báo đăng nhập lạ.
Cách tự kiểm tra khá đơn giản: mở danh sách người có quyền trong Page và Business Portfolio, đối chiếu với bảng nhân sự hiện tại, gỡ người không còn nhiệm vụ, hạ quyền người đang được cấp quá rộng. Sau đó kiểm tra lại thiết bị đăng nhập của các tài khoản admin cao nhất.
4.3. Thu hồi quyền khi nghỉ việc
Khi một người rời đội, không chỉ gỡ khỏi nhóm chat là xong. Cần thu hồi quyền Page, Business Portfolio, tài khoản quảng cáo, pixel, Instagram, công cụ lập lịch nội dung, email marketing, trình quản lý mật khẩu và các file lưu mã dự phòng. Nếu người đó từng giữ phương thức thanh toán hoặc có quyền full control, nên đổi mật khẩu các tài khoản liên quan và kiểm tra lịch sử thay đổi quyền.
V. Các rủi ro thường gặp: phishing, app độc hại, thiết bị lạ, chia sẻ tài khoản và quyền full control quá rộng
Đội marketing dễ bị tấn công vì thường nhận nhiều đường link: brief từ khách hàng, file thiết kế, lời mời cộng tác, cảnh báo giả về vi phạm chính sách, tin nhắn “Page sắp bị khóa”. Kẻ xấu hiểu nhịp làm việc gấp của marketing nên thường tạo cảm giác phải bấm ngay.
5.1. Phishing qua cảnh báo giả
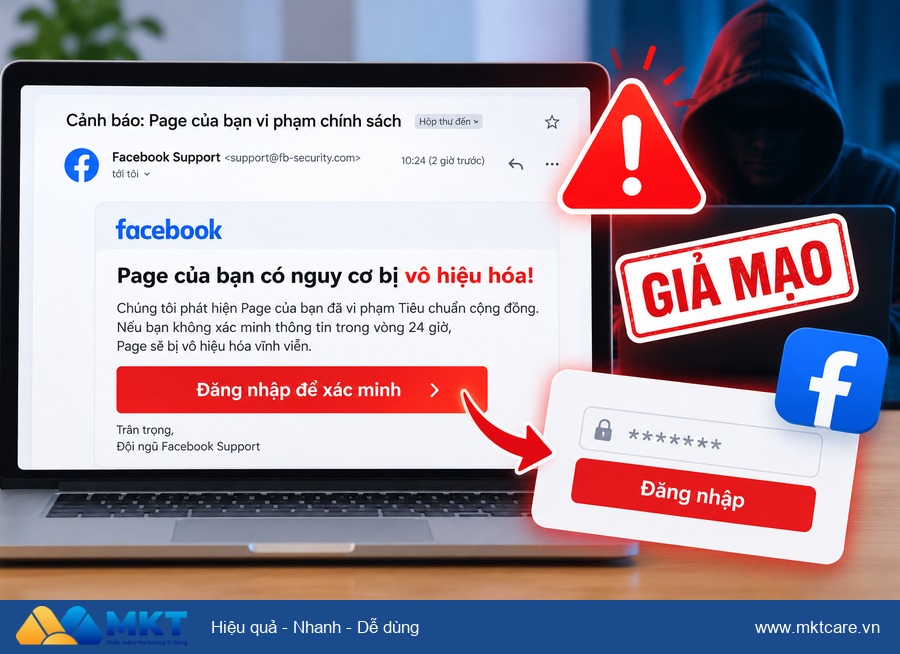
Dấu hiệu thường gặp là đường link không thuộc miền chính thức, yêu cầu nhập lại mật khẩu, yêu cầu tải file lạ hoặc đe dọa Page bị vô hiệu hóa trong vài giờ. Quy tắc nội bộ nên là: mọi cảnh báo nghiêm trọng phải được kiểm tra trực tiếp trong Meta Business Suite hoặc trung tâm trợ giúp, không đăng nhập từ link trong tin nhắn. Nếu có người lỡ nhập mật khẩu, xử lý như một sự cố thật, không chờ “xem có sao không”.
5.2. App độc hại và tiện ích trình duyệt lạ
Meta từng công bố phát hiện hơn 400 ứng dụng Android và iOS độc hại trong năm 2022 nhắm tới việc đánh cắp thông tin đăng nhập Facebook, nhiều app giả dạng trình chỉnh ảnh, VPN, tiện ích điện thoại hoặc công cụ quản lý quảng cáo (Meta về app độc hại). Bài học đến năm 2026 vẫn còn nguyên giá trị: không cài app hứa hẹn tính năng “ẩn”, “tăng hiệu quả ads”, “quét UID”, “mở khóa quảng cáo” hoặc yêu cầu đăng nhập Facebook không cần thiết.
Đội marketing nên có danh sách công cụ được phép dùng. Tiện ích trình duyệt phục vụ ads, kéo dữ liệu, quản lý inbox hoặc tải nội dung phải được duyệt trước. Khi một tiện ích không còn dùng nữa, gỡ khỏi trình duyệt và đổi mật khẩu nếu tiện ích từng yêu cầu quyền nhạy cảm.
5.3. Chia sẻ tài khoản và dùng thiết bị không kiểm soát
Dùng chung một nick để cả đội đăng bài là lỗi nghiêm trọng. Khi có sự cố, không biết ai thao tác, không thể thu hồi quyền riêng từng người và dễ bị checkpoint do đăng nhập nhiều thiết bị. Tương tự, đăng nhập tài khoản admin trên máy lạ, máy quán in, máy cộng tác viên hoặc thiết bị chưa cập nhật cũng làm tăng rủi ro. Nếu bắt buộc đăng nhập ngoài thiết bị chính, hãy đăng xuất ngay sau khi dùng và kiểm tra lại danh sách phiên đăng nhập.
VI. Kịch bản xử lý khi tài khoản marketing bị hack hoặc Business Portfolio có cảnh báo bảo mật
Khi có dấu hiệu bị xâm nhập, thứ tự xử lý quan trọng hơn tốc độ bấm lung tung. Một kịch bản tốt giúp đội giảm thiệt hại trong 30-60 phút đầu.
6.1. Dấu hiệu cần kích hoạt quy trình khẩn cấp
- Có cảnh báo đăng nhập từ vị trí hoặc thiết bị lạ.
- Page xuất hiện người có quyền mới mà không ai phê duyệt.
- Chiến dịch quảng cáo lạ được tạo, tăng ngân sách bất thường hoặc đổi phương thức thanh toán.
- Email, số điện thoại, passkey hoặc 2FA bị thay đổi.
- Admin không còn quyền truy cập Page hoặc Business Portfolio.
- Khách hàng nhận tin nhắn lạ từ Page.
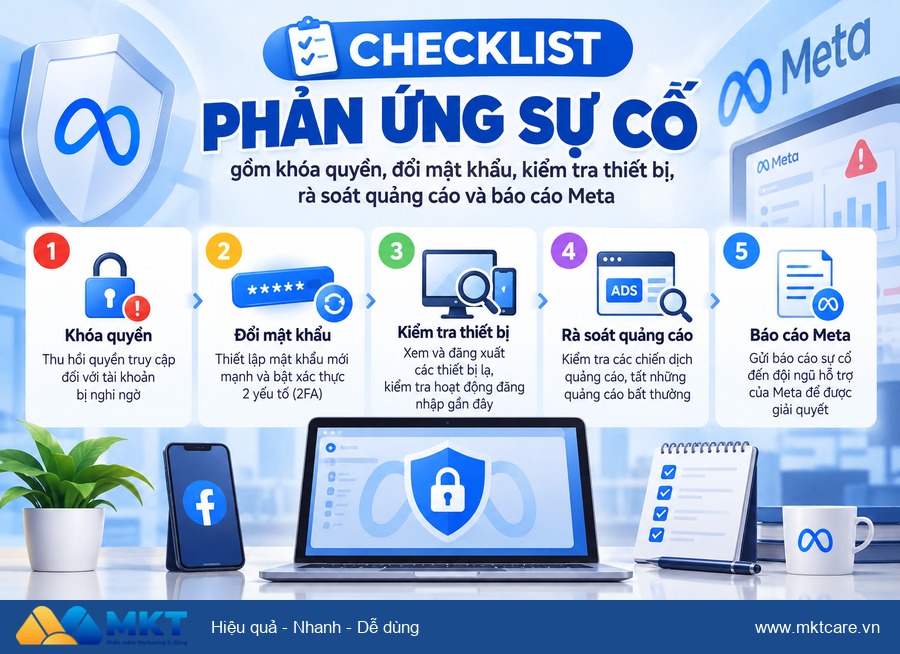
6.2. Thứ tự xử lý đề xuất
- Ngắt rủi ro tài chính: tạm dừng chiến dịch lạ, kiểm tra phương thức thanh toán, thông báo người phụ trách finance nếu có phát sinh bất thường.
- Bảo vệ tài khoản bị ảnh hưởng: đổi mật khẩu từ thiết bị sạch, bật hoặc đặt lại 2FA, đăng xuất khỏi mọi thiết bị lạ.
- Thu hồi quyền: gỡ người lạ khỏi Page, Business Portfolio, tài khoản quảng cáo và tài sản liên kết.
- Kiểm tra tài sản liên quan: Instagram, pixel, catalog, app tích hợp, trình quản lý nội dung và công cụ tự động hóa.
- Ghi log sự cố: thời điểm phát hiện, tài khoản liên quan, thay đổi đã thấy, ảnh chụp màn hình và thao tác đã thực hiện.
- Báo cáo qua kênh hỗ trợ phù hợp của Meta nếu mất quyền hoặc không thể tự khôi phục.
Nếu chỉ một thành viên bị hack nhưng người đó có quyền cao, hãy coi toàn bộ tài sản mà người đó chạm tới là có nguy cơ. Sau khi khôi phục, đừng vội chạy lại quảng cáo ngay; cần kiểm tra quyền, phương thức thanh toán, giới hạn chi tiêu, lịch sử thay đổi và nội dung đang lên lịch.
6.3. Checklist duy trì sau khi đã thiết lập
- Hằng tuần: kiểm tra cảnh báo đăng nhập, chiến dịch lạ, ngân sách bất thường.
- Hằng tháng: rà soát danh sách người có quyền và gỡ người không còn nhiệm vụ.
- Sau mỗi chiến dịch: thu hồi quyền freelancer, agency hoặc tài khoản thử nghiệm.
- Hằng quý: kiểm tra phương thức xác thực của admin, mã dự phòng, email khôi phục và thiết bị tin cậy.
- Khi đổi nhân sự: thu hồi quyền trong cùng ngày bàn giao, không để “xử lý sau”.
Với đội vận hành nhiều tài khoản, công cụ quản lý quy trình có thể giúp giảm nhầm lẫn, nhưng không thay thế bảo mật gốc của Meta. MKT Care có thể là bước tiếp theo nếu đội của bạn cần quản lý hoạt động marketing tập trung hơn, phân nhóm tài khoản rõ hơn và giảm thao tác thủ công trong vận hành. Tuy vậy, mọi đội vẫn cần tuân thủ chính sách nền tảng, bảo vệ tài khoản cá nhân và không coi bất kỳ công cụ nào là bảo đảm tránh checkpoint hay xử lý thay các cảnh báo bảo mật.
Kết luận
Bảo mật Facebook cho đội marketing năm 2026 nên được xem như một quy trình vận hành, không phải một mẹo cài đặt. Làm đúng bắt đầu từ kiểm kê tài sản, bật xác thực mạnh, dùng passkey hoặc security key cho người giữ quyền cao, phân quyền theo nhiệm vụ, rà soát định kỳ và chuẩn bị kịch bản xử lý sự cố. Khi các lớp này đi cùng nhau, đội giảm đáng kể rủi ro mất Page, mất tài khoản quảng cáo hoặc tiêu ngân sách ngoài ý muốn.
FAQ
1. Đội marketing có nên dùng chung một tài khoản Facebook không?
Không. Mỗi người nên dùng tài khoản cá nhân riêng và được cấp quyền theo nhiệm vụ để dễ kiểm soát, thu hồi và truy vết thao tác.
2. Admin Page nên dùng 2FA bằng SMS hay ứng dụng xác thực?
Ứng dụng xác thực, passkey hoặc security key nên được ưu tiên. SMS chỉ nên là phương án phụ nếu chưa có lựa chọn tốt hơn.
3. Agency có cần full control Page không?
Thông thường là không. Agency nên được cấp quyền theo tài sản hoặc theo tác vụ cần làm, có thời hạn và được rà soát sau chiến dịch.
4. Bao lâu nên kiểm tra quyền trong Meta Business Suite?
Ít nhất mỗi tháng một lần. Với đội nhiều người hoặc ngân sách lớn, nên kiểm tra hằng tuần và sau mỗi chiến dịch.
5. Làm gì đầu tiên khi thấy quảng cáo lạ chạy trong tài khoản?
Tạm dừng chiến dịch lạ, kiểm tra phương thức thanh toán, đổi mật khẩu tài khoản liên quan và thu hồi quyền người lạ ngay.
6. Passkey có thay thế hoàn toàn mật khẩu Facebook không?
Passkey giúp đăng nhập an toàn hơn trong nhiều trường hợp, nhưng bạn vẫn cần bảo vệ email, thiết bị, mã khôi phục và các phương thức đăng nhập dự phòng.
Nếu đội của bạn đang quản lý nhiều tài khoản, Page và chiến dịch cùng lúc, hãy tham khảo MKT Care như một lựa chọn hỗ trợ vận hành marketing tập trung hơn; cần tư vấn cách tổ chức quy trình phù hợp, bạn có thể liên hệ Zalo 0379998457.